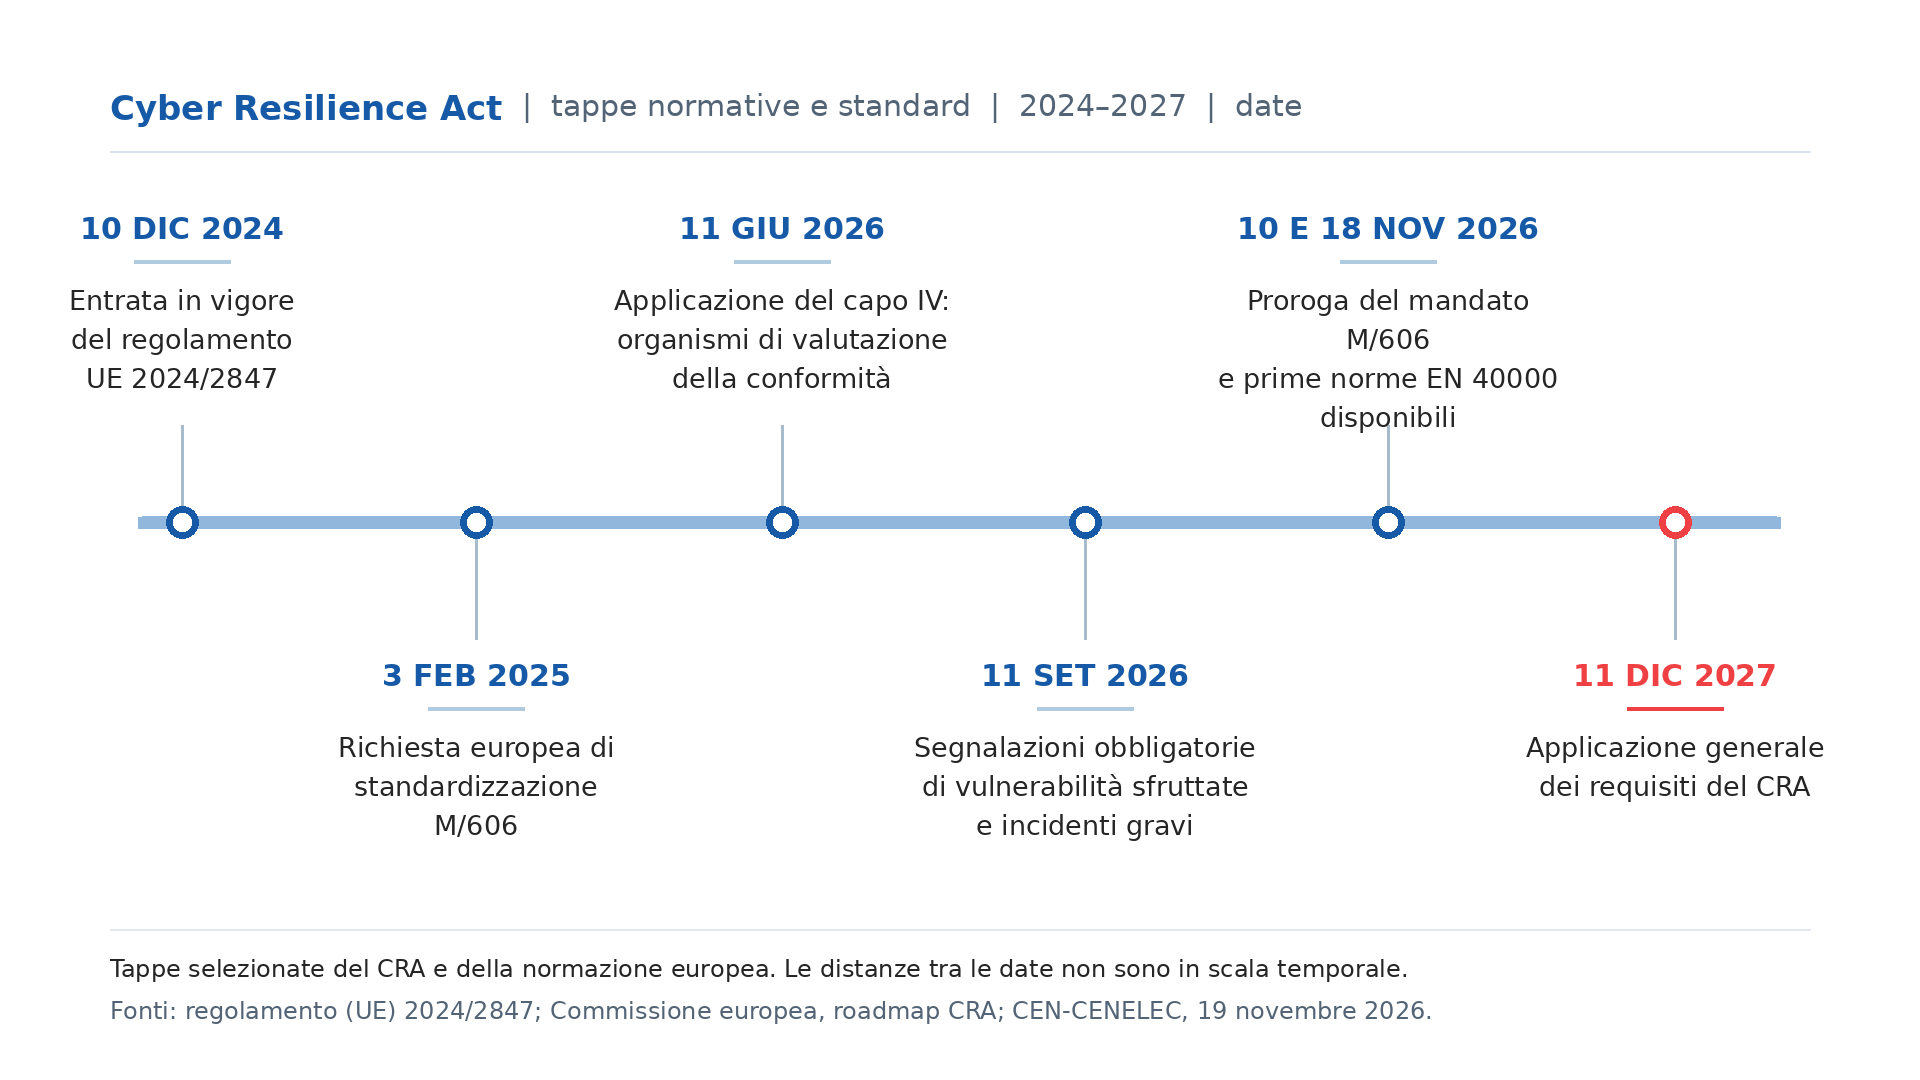
L’Unione Europea sta serrando la presa sulla cybersecurity, e non si tratta più solo di raccomandazioni. Il Cyber Resilience Act (CRA) è un regolamento che impone requisiti di sicurezza rigorosi a tutti i prodotti digitali—sia che si tratti di un router che di un sistema operativo. La rivoluzione, che punta alla ‘sicurezza per design’ (security by design), obbliga i produttori a gestire i rischi lungo tutto il ciclo di vita del prodotto. Gli standard tecnici EN 40000 sono i primi a delineare le regole del gioco: uno definisce un vocabolario comune, l’altro guida la gestione del rischio. Per i professionisti del settore, la cosa cambia radicalmente. Se da un lato l’obbligo di segnalare vulnerabilità sfruttabili si attiva già dall’estate del 2026, l’adempimento pieno per tutti i prodotti è previsto per il 2027. Le aziende di ogni dimensione devono muoversi con prontezza per assimilare queste nuove best practice. Le norme EN 40000-1-2 sono particolarmente dettagliate, perché non si limitano a dire ‘siate sicuri’, ma scompongono il processo in passaggi chirurgici: approccio basato sul rischio, sicurezza per impostazione predefinita e un ciclo di gestione del rischio a sei tappe. In sostanza, l’UE non vuole solo prodotti che funzionano, ma prodotti che sono *insecure-proof*, costringendo il settore a ripensare l’intero metodo di sviluppo e manutenzione.
🇬🇧 Summary in English
Europe is officially tightening the belt on digital security, and this time, the mandatories are serious. The Cyber Resilience Act (CRA) is rolling out strict cybersecurity requirements for every digital product, whether it’s firmware or a smart gadget. The core shift is the ‘security by design’ paradigm, forcing manufacturers to treat risk management as a continuous process throughout a product’s entire life cycle. Two crucial technical standards, EN 40000, have just been published to lay down the groundwork: one defines the common vocabulary, and the other outlines the detailed process for risk management. This means tech companies need to update their playbooks pronto. While reporting actively exploited vulnerabilities is mandatory by September 2026, full compliance for all products is slated for December 2027. Manufacturers, software developers, and importers must start planning their migration now. The EN 40000-1-2 standard is particularly detailed, breaking down ‘security’ into concrete, measurable steps: risk-based approach, secure by default practices, and a six-step lifecycle process. Essentially, the EU isn’t just asking for products that *work*; it’s demanding products that are built to be ‘insecure-proof’, forcing an entire industry rethink on development and maintenance methodologies.
Leggi l’articolo originale su Agenda Digitale →
Fonte: Agenda Digitale | Argomento: Cybersecurity
#tecnologia #innovazione #technews