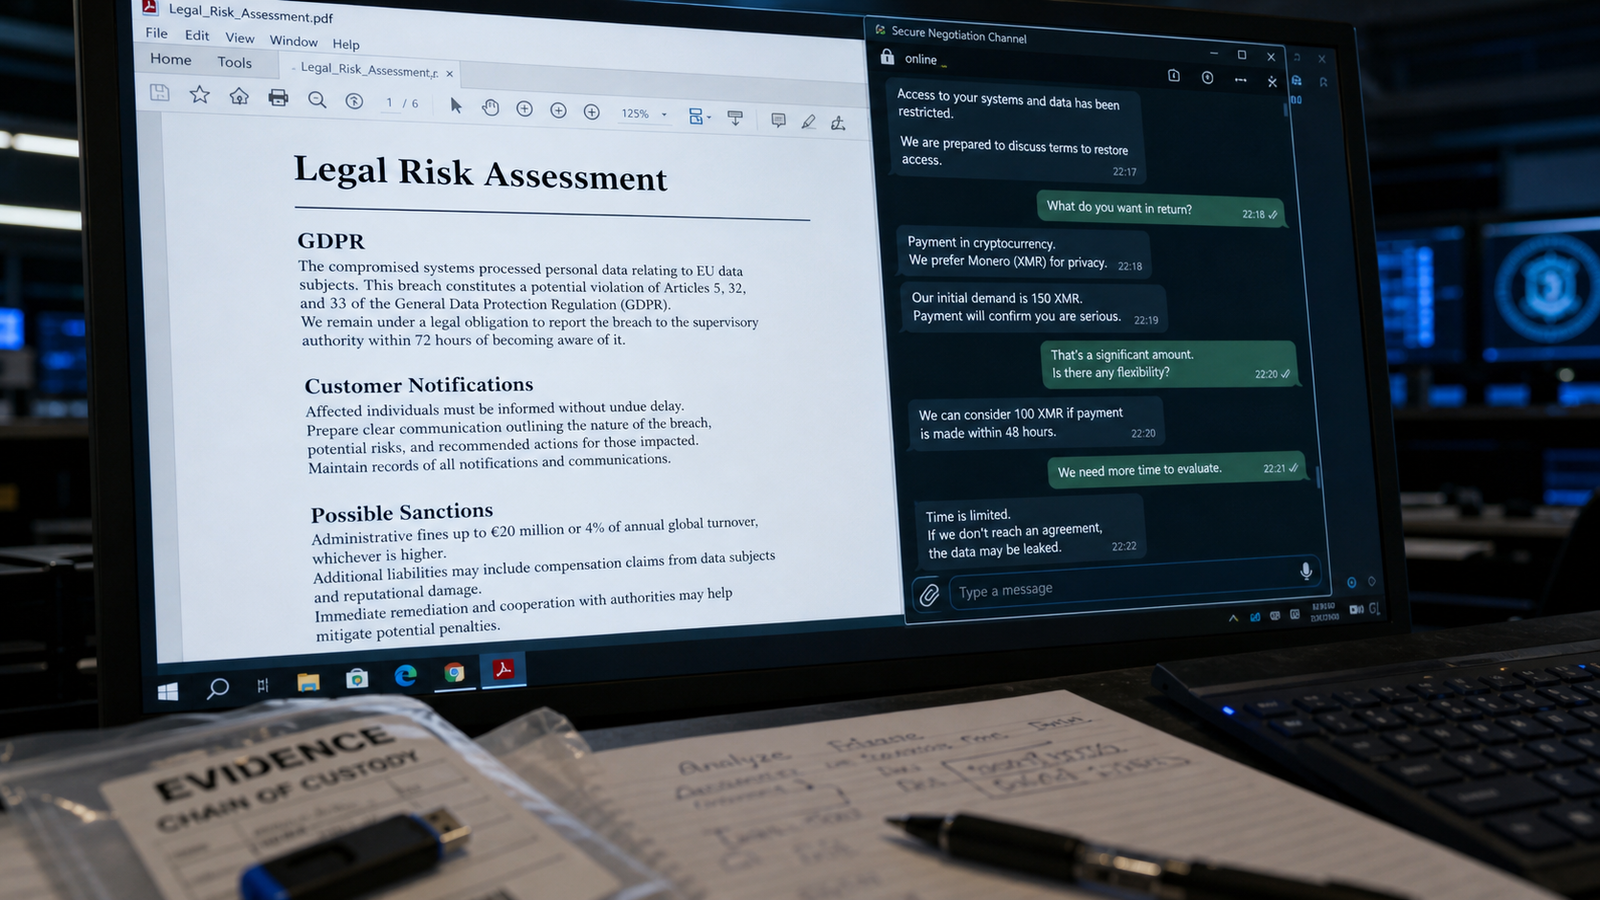
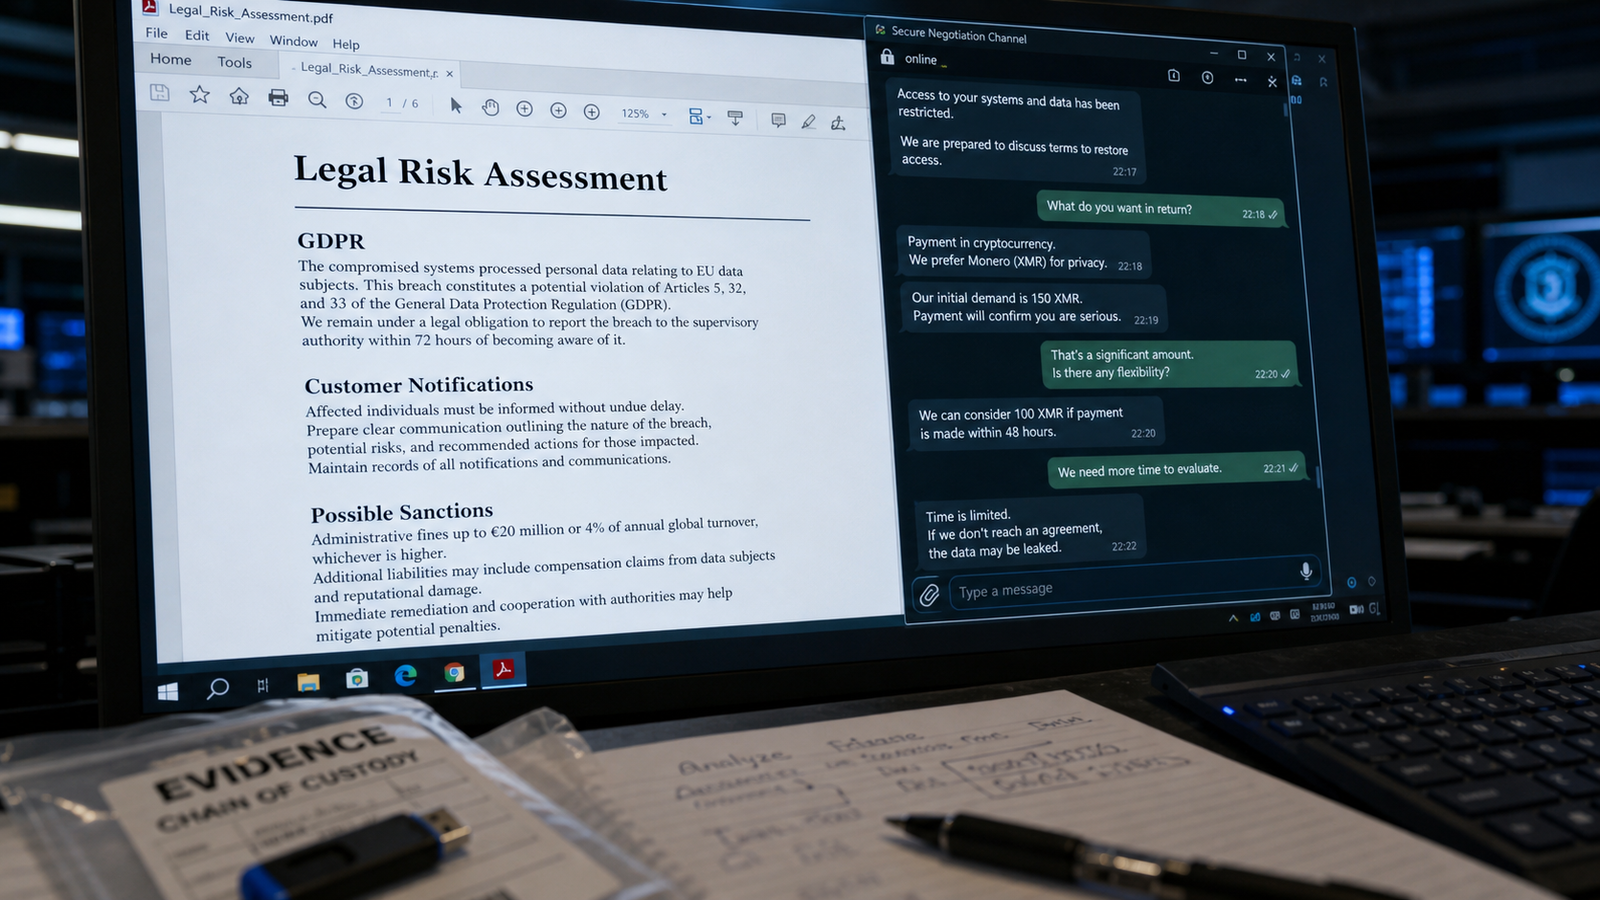
Il panorama della cybercriminalità ha preso una piega pazzesca, e i gruppi ransomware non stanno più limitandosi al semplice criptare file. Ora hanno tirato fuori un colpo grosso che fa tremare le fondamenta legali delle aziende: l’intelligenza artificiale. Questi operatori criminali avanzati iniziano a consegnare alle vittime valutazioni legali prodotte con l’AI, documenti che descrivono i presunti e potenziali disastri normativi derivanti dall’attacco. Il trucco sta nel tempismo: questi report vengono consegnati quando gli investigatori sono ancora nel bel mezzo della confusione iniziale, mentre si stanno ricostruendo tutti i fatti. L’obiettivo è chiaro: spingere la vittima verso un negoziato rapido e disperato, incoraggiando il pagamento o una comunicazione affrettata sulla violazione. L’AI permette di classificare potenzialmente dati rubati, elencare responsabilità clientistiche o costruire una narrativa iper-gravosa sull’incidente. Anche se questi rapporti sono basati su supposizioni – e non sul lavoro forense definitivo – danno ai criminali un colpo di mossa potentissimo: trasformano incertezza tecnica in pressione legale, reputazionale e assicurativa. Il rischio peggiore è che queste ‘valutazioni autorevoli’ possano indurre le aziende a comunicare prematuramente i dettagli della violazione o ad alterare la propria posizione negoziale sul riscatto. In pratica, l’AI è diventata un superpotere criminale: perfeziona il phishing, imita dirigenti con deepfake e ora produce atti legali apparentemente solidi. Non si tratta più solo di rubare dati, ma di manipolare la percezione del danno per ottenere un vantaggio massimo prima ancora che ci sia una chiara ricostruzione dei fatti.
🇬🇧 Summary in English
The cybercrime playbook just took a seriously dramatic turn, and sophisticated ransomware groups have leveled up their tactics beyond mere data encryption. They’re now wielding artificial intelligence like it’s the crown jewel of extortion. These advanced threat actors are starting to deliver affected organizations ‘legal assessments,’ documents generated by AI that paint a vivid (and terrifying) picture of potential regulatory consequences following an attack. The brilliance—or creepiness—of this tactic is its timing: these reports hit when investigators are still scrambling, piecing together the actual sequence of events. The ultimate goal? To ratchet up the pressure until the victim kneels, making them desperate to negotiate a payment or issue rapid disclosure about the breach. The AI helps craft narratives that seemingly classify stolen data, pinpoint corporate liabilities, and build an immediate sense of catastrophic gravity regarding the incident. Even if these reports are built purely on speculation—and not solid forensic work—they offer criminals a powerful shortcut: they turn sheer technical uncertainty into palpable legal, reputational, and insurance pressure. The danger here is immense. Such ‘authoritative’ assessments can trick companies into making premature communications or compromising their negotiating stance regarding ransom payments. AI isn’t just helping them steal data; it’s perfecting the art of manipulating perceived damage. It enhances phishing attempts, deepfakes (making fake executives), and now produces seemingly legitimate legal documents designed to pressure a company’s reputation and stock price. In essence, the crime has moved from theft to psychological warfare. They are weaponizing uncertainty itself.
Leggi l’articolo originale su Tom’s Hardware IT →
Fonte: Tom’s Hardware IT | Argomento: Cybersecurity
#tecnologia #innovazione #technews