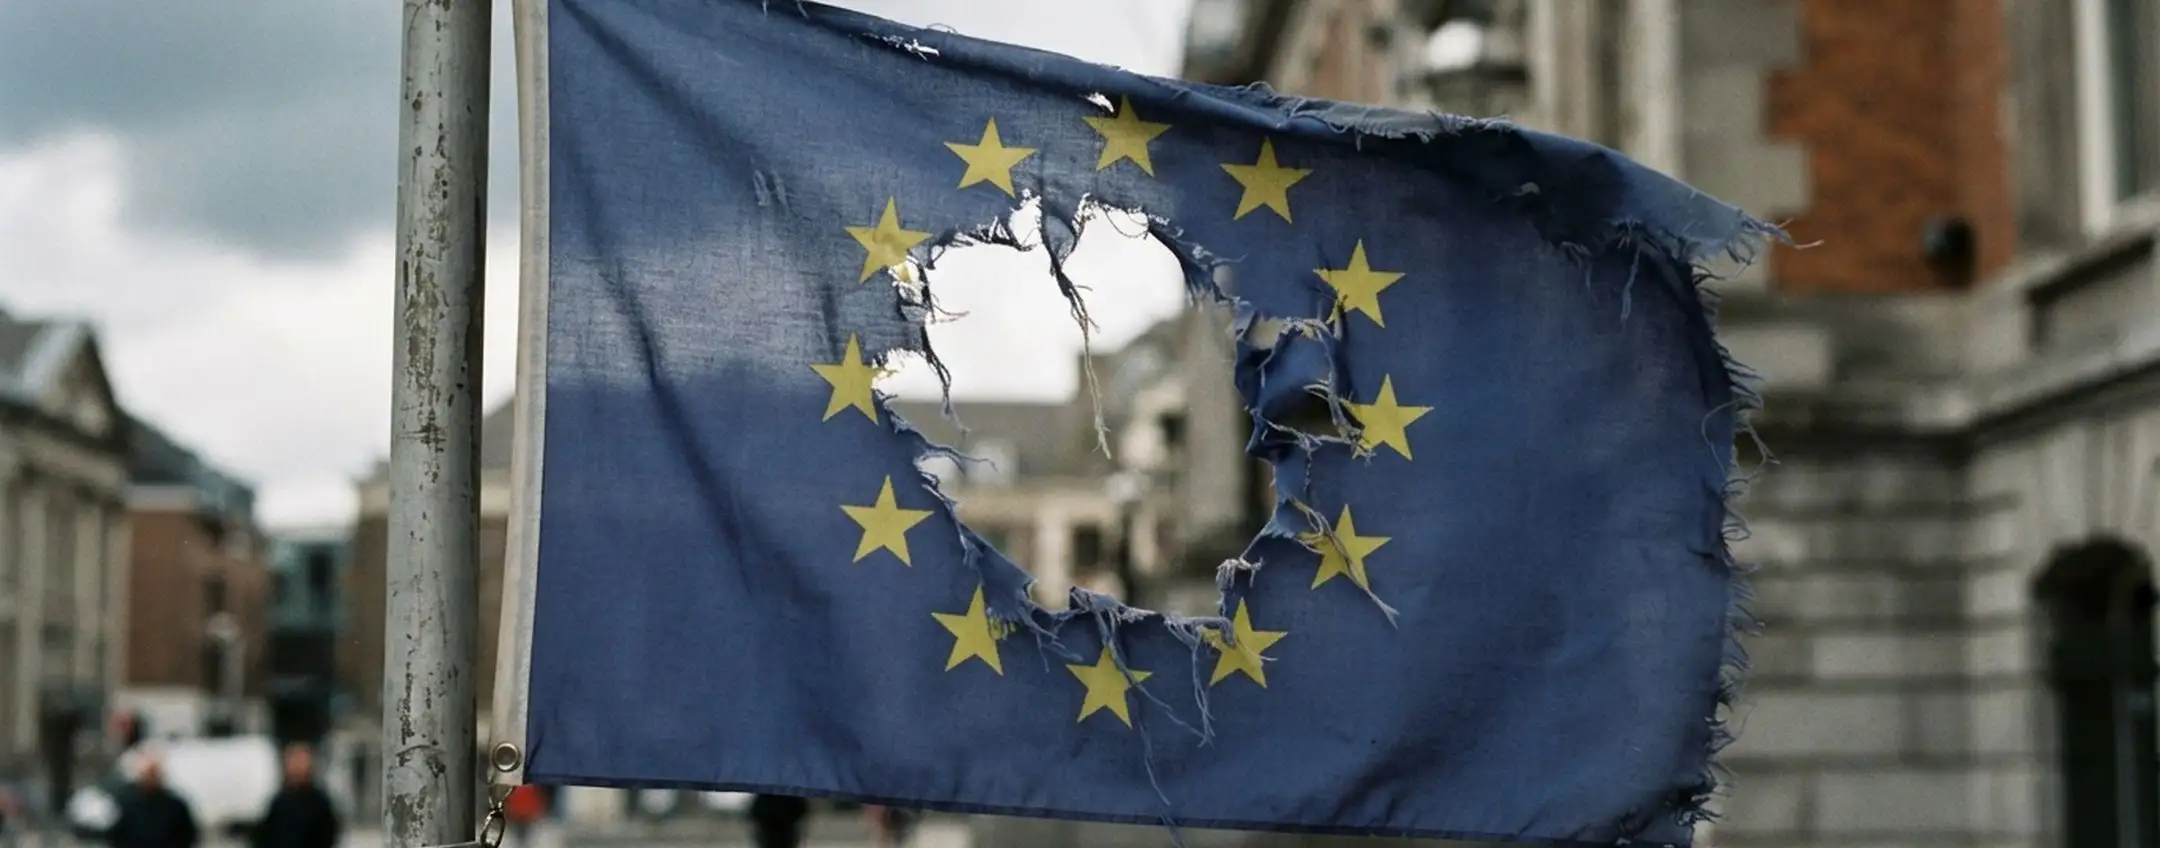
La Commissione europea è stata teatro di un serio incidente di sicurezza informatica, confermato dalle fonti, che ha messo in luce il pericolo sempre più vicino della criminalità digitale che sfrutta l’Intelligenza Artificiale. Gli hacker ignoti avrebbero infiltrato il sistema HR interno, potenzialmente compromettendo una mole immane di dati sensibili dei dipendenti, dai paghe ai rimborsi medici. Non è un incidente isolato, ma il terzo blocco nel 2026, che ha costretto l’istituzione a prendere misure draconiane, come l’isolamento di servizi chiave (tra cui Sysper e MyPMO) per ben dieci giorni, causando notevoli disagi operativi. Il colpevole, secondo le analisi, è un sofisticato strumento open source chiamato ARTEX. Questo framework non è un mero hacker manuale, ma un’arma AI che converte semplici richieste in linguaggio naturale in complessi comandi eseguiti da agenti virtuali. È capace di emulare un intero ciclo di attacco: dalla scansione iniziale al furto di dati, rendendo il processo estremamente autonomo e difficile da tracciare. L’uso di questa tecnologia, che sfrutta modelli AI noti (come GPT o Claude), evidenzia come le minacce informatiche siano sempre più ‘intelligentizzate’. Nonostante i dipartimenti IT abbiano tentato di chiudere i repository del progetto, i danni sono già stati fatti. L’indagine è in corso per accertare se sia avvenuto un ‘data breach’ e l’entità del danno, ma l’episodio funge da monito: nei sistemi di potere, anche il caffè si beve ora con il timore del codice binario.
🇬🇧 Summary in English
The European Commission recently suffered a major security breach, highlighting how sophisticated cybercriminals are leveraging the power of Artificial Intelligence. Unknown hackers penetrated the internal HR system, potentially compromising vast amounts of sensitive employee data—from payroll records to medical claims. This incident marks the third major security hiccup in 2026, forcing the institution to take extreme measures, including taking critical services like Sysper and MyPMO offline for at least ten days, causing significant operational snags. The culprits, it appears, utilized a powerful open-source tool named ARTEX. This isn’t just a brute-force hacker; it’s an AI weapon that translates simple, natural language instructions into complex commands executed by specialized virtual agents. This capability allows it to perform an entire attack cycle autonomously: initial scanning, gaining access, maintaining persistence, and ultimately, exfiltrating data. The fact that the attack relies on popular AI models (like GPT or Claude) underscores a terrifying truth: cyber threats are getting seriously ‘intelligent.’ Even if the internal teams managed to close the project’s repositories after detecting the misuse, the damage was already done. An investigation is underway to confirm if a ‘data breach’ actually occurred, but the event serves as a flashing warning sign: in the modern world, every system, even the most bureaucratic, is now vulnerable to lines of code.
Leggi l’articolo originale su Punto Informatico →
Fonte: Punto Informatico | Argomento: Cybersecurity
#tecnologia #innovazione #technews